Wystarczy jeden wyciek hasła, aby dane z pozornie zwykłego konta zaczęły krążyć po zamkniętych forach i kanałach przestępczych. W tym tekście wyjaśniam, czym jest dark web, jak różni się od deep webu, jakie zagrożenia niesie dla osób i firm oraz co zrobić, gdy dane mogły trafić do ukrytej części sieci.
Najważniejsze fakty o ukrytej części internetu
- Darknet wymaga specjalnego oprogramowania, najczęściej sieci Tor, ale samo korzystanie z takiego narzędzia nie oznacza łamania prawa.
- Nie każdy wyciek trafia do jednej witryny. Dane są sprzedawane także na forach, w komunikatorach i zamkniętych grupach.
- Największym zagrożeniem są przejęte loginy, hasła, dane kart i dokumentów, które mogą ułatwić kradzież tożsamości.
- Najskuteczniejsza ochrona to unikalne hasła, menedżer haseł, MFA, aktualizacje i szybka reakcja na alert o wycieku.
- Nie warto samodzielnie kupować ani pobierać danych z podejrzanych źródeł. Może to skończyć się oszustwem, infekcją lub problemem prawnym.
Czym różni się dark web od zwykłego internetu
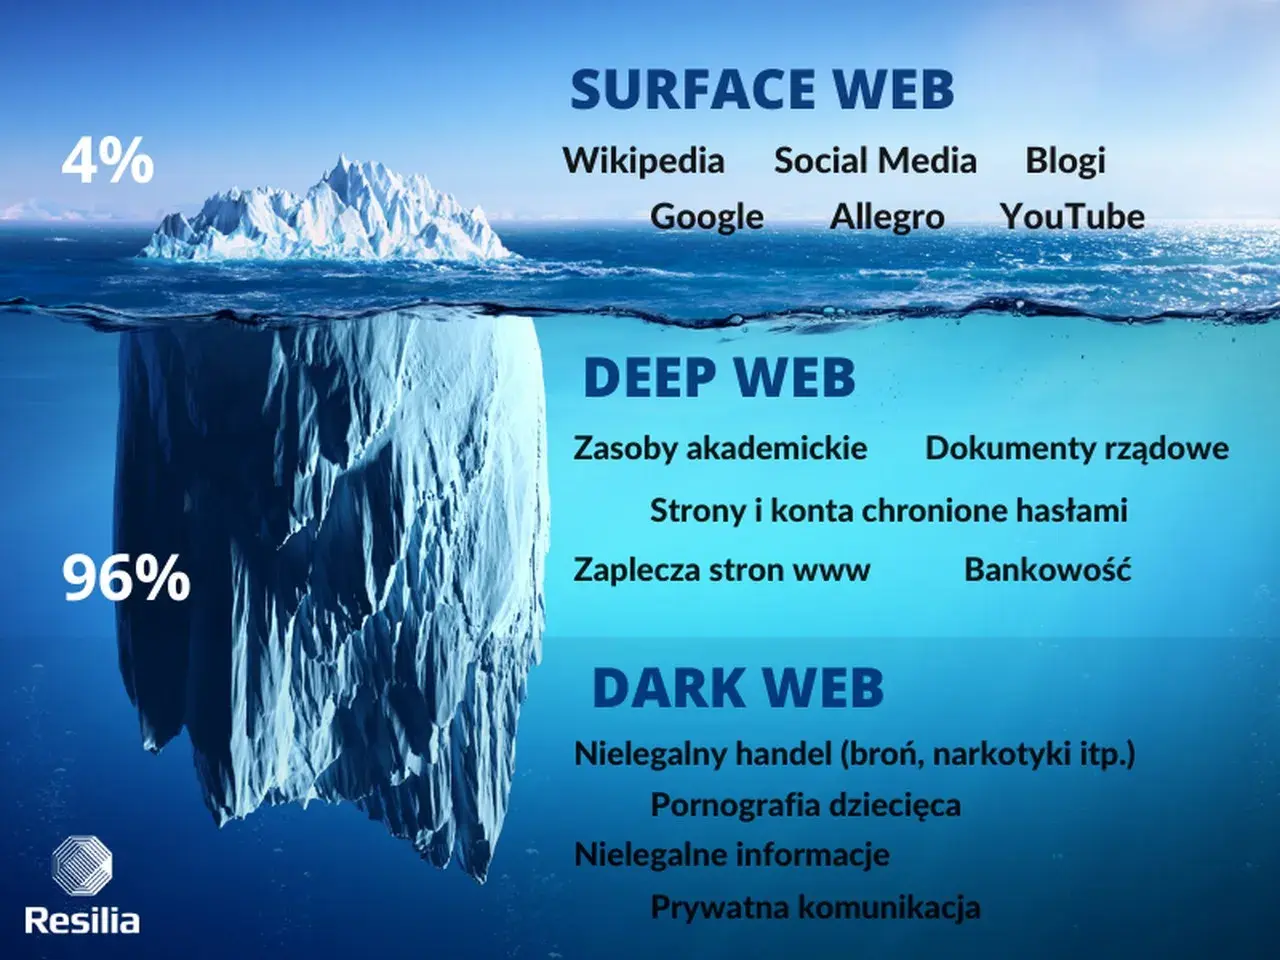
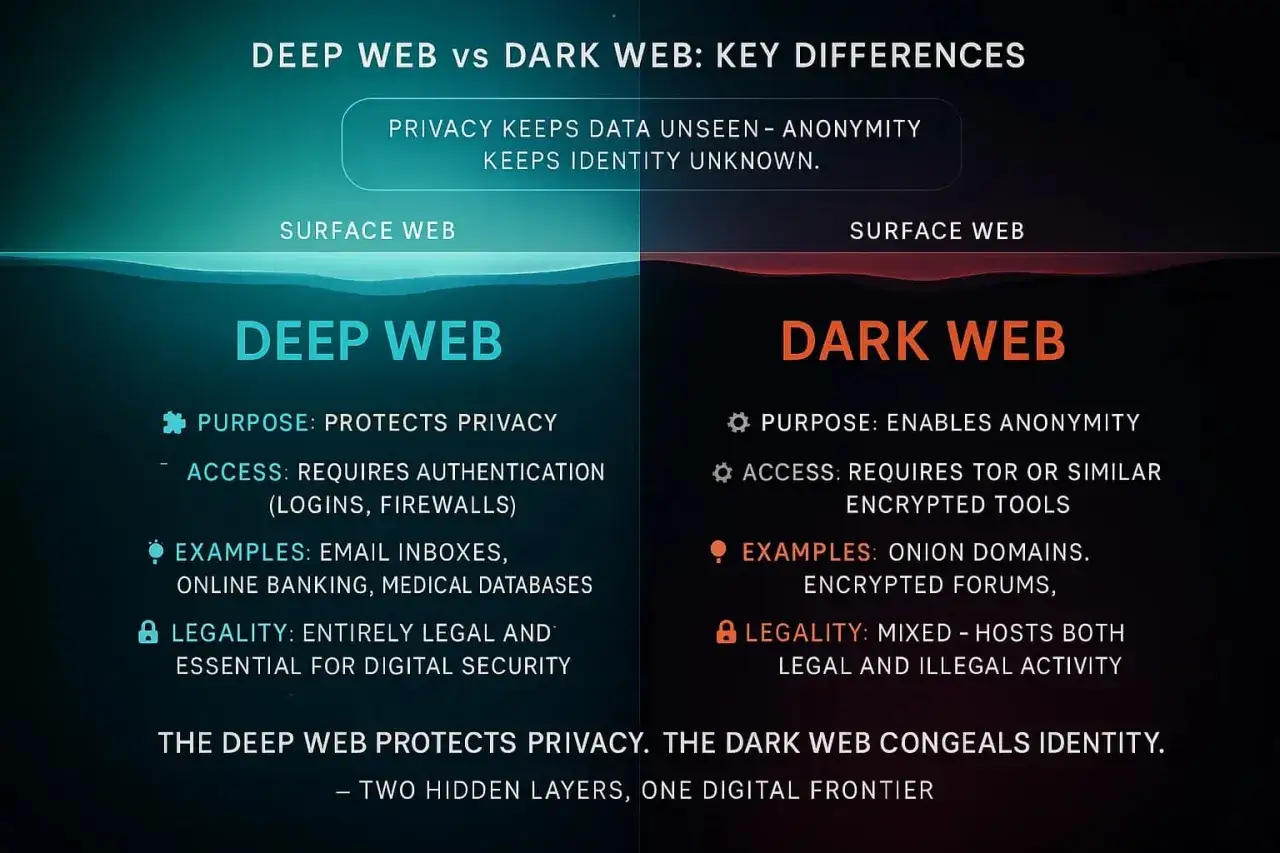
Internet, który otwieramy w Google, Bing czy na portalach informacyjnych, to tylko część całej sieci. Obok niej istnieje deep web, czyli zasoby niewidoczne dla wyszukiwarek, takie jak skrzynki pocztowe, bankowość elektroniczna, firmowe intranety czy panele administracyjne.
Dark web jest mniejszym fragmentem deep webu. Dostęp do niego wymaga specjalnie zaprojektowanej sieci i oprogramowania, które ukrywa adres użytkownika oraz lokalizację serwera. Najczęściej kojarzy się z Torem, gdzie ruch przechodzi przez kilka pośrednich węzłów i jest wielokrotnie szyfrowany.
To rozróżnienie ma praktyczne znaczenie. Brak widoczności w Google nie oznacza jeszcze anonimowości, a używanie Tora nie daje pełnej ochrony. Użytkownik może zdradzić swoją tożsamość przez logowanie do prywatnego konta, pobranie zainfekowanego pliku albo ujawnienie danych w rozmowie.
| Obszar sieci | Przykłady | Dostęp | Typowe ryzyko |
|---|---|---|---|
| Surface web | Portale, sklepy, blogi, serwisy informacyjne | Zwykła przeglądarka i wyszukiwarka | Phishing, reklamy, złośliwe pliki |
| Deep web | Bankowość, poczta, systemy firmowe | Logowanie lub prywatny adres | Przejęcie kont i błędna konfiguracja |
| Darknet | Ukryte usługi, fora, zamknięte rynki | Specjalistyczne oprogramowanie | Oszustwa, malware, handel skradzionymi danymi |
Do czego służy ukryta sieć i dlaczego budzi obawy
Anonimowe sieci mają również legalne zastosowania. Korzystają z nich dziennikarze, sygnaliści, organizacje pozarządowe i osoby żyjące w państwach, gdzie dostęp do informacji jest cenzurowany. Prywatność komunikacji może chronić źródła i osoby narażone na represje.
Problem zaczyna się wtedy, gdy anonimowość ułatwia działalność przestępczą. W zamkniętych serwisach oferowane bywają dane logowania, informacje z kart płatniczych, dostępy do firmowych paneli, narzędzia do wyłudzania pieniędzy i usługi związane z ransomware. Europol wskazuje, że skradzione informacje są dziś odsprzedawane także na forach, w szyfrowanych kanałach i w modelu abonamentowym.
Trzeba jednak odrzucić filmowy obraz jednej wielkiej, ukrytej giełdy. To rozproszony ekosystem, który stale się zmienia. Serwisy znikają po akcjach służb, administratorzy uciekają z pieniędzmi, a użytkownicy przenoszą się do innych kanałów. Dlatego obietnica „pewnego zakupu” jest zwykle częścią oszustwa.
Co może znajdować się w obiegu
- adresy e-mail i hasła pochodzące z dawnych wycieków,
- numery telefonów oraz dane adresowe,
- skany dokumentów i dane potrzebne do podszywania się pod ofiarę,
- informacje o kartach płatniczych i kontach zakupowych,
- dostępy do VPN, poczty firmowej i paneli administracyjnych,
- dane klientów, pracowników oraz kontrahentów.
Sama obecność adresu e-mail w takim zestawieniu nie zawsze oznacza aktywne zagrożenie. Największe ryzyko pojawia się wtedy, gdy wyciek zawiera aktualne hasło, token sesji albo dane pozwalające przejąć konto.
Jak dane trafiają do przestępczego obiegu
Najczęściej nie dzieje się to przez bezpośredni atak na konkretną osobę. Dane wyciekają z usług, z których korzystamy na co dzień, a później są łączone z informacjami z innych źródeł. Jeden adres e-mail może zostać zestawiony z numerem telefonu, dawnym hasłem i profilem zakupowym.
Do najczęstszych przyczyn należą phishing, złośliwe oprogramowanie, ponowne używanie haseł i błędy po stronie dostawcy usługi. Przestępca nie musi łamać hasła, jeśli ofiara używa tego samego ciągu znaków w poczcie, sklepie internetowym i panelu firmowym.
| Źródło problemu | Co dzieje się dalej | Najlepsza reakcja |
|---|---|---|
| Phishing | Ofiara przekazuje login i hasło na fałszywej stronie | Zmiana hasła, wylogowanie sesji i zgłoszenie wiadomości |
| Wyciek u usługodawcy | Dane mogą trafić do baz sprzedawanych między grupami | Sprawdzenie, czy hasło było używane w innych usługach |
| Infostealer | Złośliwy program kradnie dane zapisane w przeglądarce | Odłączenie urządzenia, skan i zmiana haseł z bezpiecznego sprzętu |
| Błąd pracownika | Plik lub dostęp zostaje udostępniony niewłaściwej osobie | Odebranie uprawnień i analiza logów |
W praktyce najbardziej niepokojący jest nie sam fakt wycieku, lecz jego świeżość i zakres. Stare hasło, którego już nie używasz, ma mniejsze znaczenie niż aktywny dostęp do skrzynki pocztowej albo firmowego VPN.
Jak sprawdzić, czy Twoje dane mogły wyciec
Nie polecam wpisywania własnego hasła do przypadkowych stron oferujących „skan dark webu”. Część takich serwisów tylko zbiera kolejne dane. Bezpieczniej korzystać z powiadomień renomowanych usług, komunikatów firmy, z której wyciekły informacje, oraz narzędzi monitorujących naruszenia bez przekazywania im hasła.
Po otrzymaniu alertu trzeba ustalić trzy rzeczy: jakie dane wyciekły, kiedy doszło do incydentu i czy hasło nadal jest używane. Sama zmiana hasła w jednym miejscu nie wystarczy, jeśli identyczne hasło działa również w poczcie, mediach społecznościowych albo sklepie.
Przeczytaj również: Darmowy antywirus na laptopa - Czy to ma sens? Poradnik
Bezpieczna lista kontrolna
- Zmień hasło w zaatakowanej usłudze, korzystając z innego, zaufanego urządzenia.
- Ustaw nowe hasła wszędzie tam, gdzie używany był ten sam lub podobny ciąg.
- Włącz MFA, czyli uwierzytelnianie wieloskładnikowe, najlepiej z aplikacją lub kluczem sprzętowym.
- Wyloguj aktywne sesje i usuń nieznane urządzenia z ustawień konta.
- Sprawdź reguły przekierowania poczty, historię logowań i dane odzyskiwania konta.
- Obserwuj rachunki, powiadomienia bankowe oraz próby logowania przez kilka tygodni.
CISA zaleca stosowanie odpornego na phishing MFA oraz rozważenie usług monitorujących przejęte dane uwierzytelniające. W mojej ocenie alert ma sens tylko wtedy, gdy prowadzi do konkretnego działania. Sama informacja, że adres „pojawił się w bazie”, nie chroni konta.
Jak ograniczyć ryzyko w domu i w firmie
Największą różnicę robią proste nawyki, a nie efektowne narzędzia. Menedżer haseł i unikalne hasło dla każdej usługi ograniczają skutki pojedynczego wycieku. Jeśli jedno konto zostanie przejęte, pozostałe nie powinny otwierać napastnikowi kolejnych drzwi.
- Używaj haseł o długości co najmniej 14 znaków, najlepiej generowanych losowo.
- Włącz MFA na poczcie, w bankowości, mediach społecznościowych i usługach administracyjnych.
- Aktualizuj system, przeglądarkę, router oraz aplikacje używane do pracy.
- Nie otwieraj załączników wymagających wyłączenia zabezpieczeń makr lub antywirusa.
- Ograniczaj ilość danych publikowanych publicznie, zwłaszcza numer telefonu i skany dokumentów.
- W firmie odbieraj dostęp osobom, które zmieniły stanowisko lub zakończyły współpracę.
Organizacje powinny dodatkowo sprawdzać, które systemy są wystawione do internetu. Niepotrzebnie publiczny panel administracyjny, stary serwer lub zdalny pulpit z domyślnym hasłem może stać się łatwym punktem wejścia. CISA zaleca regularną inwentaryzację takich zasobów, ograniczanie ekspozycji i szybkie łatanie znanych podatności.
VPN również nie jest magiczną tarczą. Chroni trasę połączenia w określonych sytuacjach, ale nie zatrzyma phishingu, złośliwego pliku ani kradzieży sesji przez zainfekowaną przeglądarkę. Najlepiej traktować go jako jeden element większego modelu ochrony, a nie zamiennik aktualizacji i MFA.
Najczęstsze błędne przekonania o darknet
Pierwszy mit mówi, że każda aktywność w ukrytej sieci jest nielegalna. To zbyt duże uproszczenie, bo technologie anonimizujące mają również uzasadnione zastosowania. Jednocześnie anonimowość nie legalizuje kradzieży danych, oszustw ani handlu narzędziami do ataków.
Drugi mit zakłada, że antywirus automatycznie rozwiązuje problem. Oprogramowanie ochronne jest ważne, lecz nie cofnie skutków podania hasła na fałszywej stronie ani używania tego samego hasła w pięciu usługach.
Trzeci mit brzmi: „Jeżeli nie mam nic do ukrycia, nie muszę się martwić”. Przejęte konto pocztowe może posłużyć do resetowania innych haseł, wyłudzania pieniędzy od znajomych lub podszywania się pod właściciela. Przedmiotem ochrony nie jest tajemnica, lecz kontrola nad własną tożsamością.
Co zrobić po podejrzeniu kradzieży danych
Gdy widzisz podejrzane logowanie, nieznaną transakcję albo wiadomość o wycieku, działaj w ustalonej kolejności. Najpierw zabezpiecz pocztę i konto główne, później pozostałe usługi. W przypadku bankowości skontaktuj się z bankiem przez oficjalny numer, a nie przez link z wiadomości.
Zachowaj screeny, nagłówki wiadomości, godziny logowań i numery transakcji. Nie odpowiadaj szantażyście i nie płać za obietnicę usunięcia danych, bo nie masz gwarancji, że informacje rzeczywiście znikną.
Incydent phishingu lub naruszenia bezpieczeństwa można zgłosić do CERT Polska, a podejrzenie przestępstwa także policji. W firmie trzeba równolegle odłączyć zainfekowane urządzenie od sieci, zablokować podejrzane konta i sprawdzić logi, zanim ktoś usunie ślady aktywności.
Najrozsądniejsza strategia ochrony przed ukrytym obiegiem danych
Nie ma skutecznej metody, która sprawi, że dane nigdy nie wyciekną. Można jednak znacząco ograniczyć konsekwencje. Najlepszy zestaw to unikalne hasła, MFA, aktualne urządzenia, ograniczone uprawnienia i szybka reakcja na każdy sygnał ostrzegawczy.
Nie zachęcam do samodzielnego odwiedzania podejrzanych serwisów ani testowania znalezionych plików. Dla zwykłego użytkownika większą wartość ma przegląd ustawień bezpieczeństwa, włączenie powiadomień i uporządkowanie haseł niż ciekawość, jak wygląda ukryta część internetu.
W cyberbezpieczeństwie wygrywa nie ten, kto zna najbardziej egzotyczne narzędzia, lecz ten, kto konsekwentnie ogranicza liczbę możliwych dróg ataku. Kilkanaście minut poświęconych dziś na MFA i zmianę powtarzanych haseł może oszczędzić wiele godzin walki z przejętym kontem.